

Sus datos de mantenimiento permanecen protegidos, incluso cuando otros sufren filtraciones.
En agosto de 2026, cinco agencias federales estadounidenses —CISA, la NSA, el FBI, el Departamento de Energía y la EPA— emitieron una inusual advertencia conjunta (Aviso AA26-231A): los atacantes están utilizando inteligencia artificial para localizar y explotar sistemas de control industrial expuestos a internet, comenzando con los controladores lógicos programables (PLC) Siemens S7. Se trata de una escalada grave, y una pregunta pertinente que plantear a cualquier software que almacene sus datos. eWorkOrders Se trata de un sistema CMMS basado en la nube, no de un PLC o sistema de control expuesto a Internet, por lo que no está en riesgo. Sus datos de mantenimiento residen en una plataforma robusta y de primera categoría, que ya implementa todas las medidas de seguridad que recomienda la normativa: aislamiento de red, aplicación rápida de parches, estrictos controles de acceso y monitorización las 24 horas.
La principal lección de la advertencia radica en la velocidad. La IA ahora permite a los atacantes escribir código de explotación funcional en minutos y escanear toda Internet en busca de objetivos débiles; por lo tanto, la seguridad que ayer era "suficientemente buena" ya no lo es. Construimos eWorkOrders precisamente para este panorama de amenazas. — y lo sometimos a una verificación independiente para demostrarlo. Así es como los controles que aplicamos a diario coinciden, punto por punto, con las recomendaciones actuales de las agencias estadounidenses.
Lo que recomienda CISA y lo que eWorkOrders Ya lo hace
Aislado de Internet
La primera regla de la recomendación es sencilla: mantenga los sistemas fuera de la internet pública, detrás de una DMZ. eWorkOrders Ya funciona de esta manera, con centros de datos de nivel empresarial que utilizan arquitectura DMZ y segmentación de red. Como resultado, obtiene una puntuación perfecta de 100/100 en seguridad de red, sin servicios expuestos.
Parches rápidos y proactivos
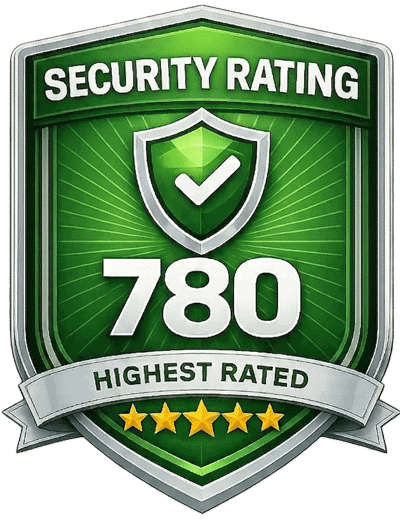
Las vulnerabilidades conocidas necesitan parchearse rápidamente, y esa es la exigencia principal del aviso. Debido a que tratamos el parcheo como una disciplina permanente, eWorkOrders Tiene una puntuación perfecta de 100/100 en Patching Cadence y una calificación de 780/820 en Bitsight.
Fuertes controles de acceso
Quién puede acceder a un sistema importa tanto como cómo está construido. Por lo tanto, eWorkOrders Combina el acceso al centro de datos mediante tarjeta magnética y biometría con la autorización de mínimo privilegio y personal con verificación de antecedentes. En la práctica, nadie accede a producción sin autorización y escolta.
Monitoreo continuo
No puedes defender lo que no ves. Por eso eWorkOrders Combina la gestión proactiva de la red con la supervisión independiente y externamente observable de Bitsight y SecurityScorecard, las 24 horas del día.
Superficie de ataque reforzada
Cada servicio no utilizado es una puerta que queda abierta, así que las cerramos. Como resultado, eWorkOrders Obtiene una puntuación perfecta de 100 en las 10 categorías de SecurityScorecard, sin ningún problema de riesgo de filtración en ningún nivel.
Copias de seguridad redundantes y recuperables
Incluso una defensa impecable necesita un plan B. Por lo tanto eWorkOrders Escribe tus datos en una matriz RAID a nivel de hardware y envía copias de seguridad diarias fuera de las instalaciones cada noche, de modo que siempre sobrevive una copia limpia y en buen estado.
Fuente: Aviso conjunto de ciberseguridad AA26-231A, «Amenaza activa para los PLC de la serie Siemens S7», emitido por la NSA, la CISA, el FBI, el DOE y la EPA (agosto de 2026). Última actualización: 19 de agosto de 2026.
Otros proveedores de software de mantenimiento también han sufrido brechas de seguridad. eWorkOrders No lo ha hecho.
La seguridad no es hipotética. De hecho, en los últimos dos años, varios proveedores de mantenimiento y CMMS han revelado filtraciones de datos o han visto publicadas vulnerabilidades críticas contra su software, mientras que eWorkOrders no ha tenido ninguno. A continuación se detallan los incidentes documentados y registrados, y dónde eWorkOrders soportes
Fiix (Rockwell Automation)
En septiembre de 2025, Fiix reveló que una persona no autorizada accedió a los datos de su instancia de Salesforce a través de la integración comprometida de Salesloft Drift, exponiendo así la información de contacto comercial de sus clientes. Esto formó parte de una campaña en la cadena de suministro que afectó a más de 700 organizaciones. Fiix afirmó que su aplicación CMMS no se vio afectada, pero que los datos de los clientes quedaron expuestos a través de un sistema conectado.
Brillante / Chico de la escuela
La plataforma de gestión de mantenimiento SchoolDude de Brightly sufrió una filtración de datos que afectó a 2,964,292 personas, exponiendo información personal y de cuentas. Sigue siendo una de las mayores filtraciones de datos que involucran software de gestión de mantenimiento.
TCMAN GIM
Se detectaron múltiples vulnerabilidades en el software de gestión de mantenimiento GIM (publicado por INCIBE-CERT de España y la Base de Datos Nacional de Vulnerabilidades de EE. UU.), incluyendo fallos que permitían a usuarios no autorizados manipular contraseñas y permisos, así como crear cuentas privilegiadas. Dichas vulnerabilidades ya han sido corregidas.
eWorkOrders: no hubo tal infracción, no hubo tal divulgación.
Verificado de forma independiente y monitoreado continuamente: un Puntuación Bitsight de 780/820 y Tarjeta de puntuación de seguridad perfecta 100/A En las 10 categorías, sin ningún problema de riesgo de filtración de datos. El sistema CMMS mejor valorado en seguridad, con un historial impecable.
Fuentes: Divulgación de incidentes de seguridad de Fiix (septiembre de 2025); notificación de brecha de seguridad de Brightly/SchoolDude (2023, ~2,964,292 afectados); avisos de INCIBE-CERT y NVD sobre TCMAN GIM (2025). Todas las cifras reflejan las divulgaciones de los propios proveedores y las bases de datos públicas de vulnerabilidades.
Cómo mantenemos sus datos seguros
At eWorkOrdersIntegramos la seguridad en cada capa, desde el centro de datos físico hasta el perímetro de la red. Gracias a que estos estándares se aplican a diario, sus datos de mantenimiento permanecen seguros, disponibles y le pertenecen.
Seguridad Física
En primer lugar, controlamos estrictamente el acceso físico: la vigilancia interior y exterior las 24 horas del día, los 7 días de la semana, mediante tarjetas de acceso y escaneo biométrico. Solo el personal autorizado y acompañado accede a las áreas de producción. Además, todos los empleados pasan una exhaustiva verificación de antecedentes antes de ser contratados.
Energía acondicionada y tiempo de actividad
Cada servidor funciona con alimentación UPS redundante N+1, por lo que la conmutación por error es instantánea. Además, contamos con generadores diésel en las instalaciones para cubrir interrupciones prolongadas, y los probamos periódicamente para garantizar la continuidad de las operaciones en cualquier circunstancia.
Entorno de precisión
El sistema de climatización redundante N+1 conmuta instantáneamente, y recircula y filtra todo el aire del centro de datos cada 90 segundos. Además, un sistema avanzado de extinción de incendios y un cableado de techo de doble vía protegen el hardware en todo momento.
Servidores y almacenamiento
Los sistemas RAID a nivel de hardware escriben los datos en varios discos simultáneamente. Gracias a que utilizamos los procesadores de cuatro núcleos de forma limitada, el rendimiento se mantiene elevado. Además, todos los equipos de enrutamiento se encuentran en salas seguras y redundantes.
Copias de seguridad de datos
Cada noche, exportamos su base de datos a un archivo de copia de seguridad seguro. Luego, esos archivos se graban en cinta y se envían diariamente a un servidor de copia de seguridad externo, de modo que sus datos permanecen protegidos incluso en el peor de los casos.
Calificación "A" perfecta de SecurityScorecard: 100/100
SecurityScorecard ha otorgado eWorkOrders a Puntuación perfecta de 100 en todas las categorías.Sin problemas de riesgo de brecha de seguridad de alto, medio o bajo. Además, como la plataforma de calificación de ciberseguridad más grande del mundo, SecurityScorecard cuenta con la confianza de miles de organizaciones para monitorear continuamente la postura de seguridad de sus proveedores, socios y competidores.
SecurityScorecard es el referente en calificaciones de seguridad continuas. De hecho, las compañías de seguros, las empresas incluidas en la lista Fortune 1000, las instituciones financieras y las agencias gubernamentales lo utilizan para evaluar la ciberseguridad de cualquier organización, sin necesidad de hablar con ellas.
Porque las calificaciones se basan únicamente en datos no intrusivos y observables externamente En lo que respecta a diez factores críticos de seguridad, no se requiere autoevaluación, ni cuestionario, ni lista de verificación. En cambio, se obtiene una medición objetiva y real del nivel de seguridad actual de una organización.
So eWorkOrders obtener una puntuación perfecta de 100 en cada categoríaEl hecho de no tener ningún riesgo de filtración de datos a ningún nivel tiene un peso real. Reiteramos que no es una afirmación nuestra, sino el resultado del análisis independiente de SecurityScorecard. Consulte el desglose completo a continuación.
Máximo rendimiento en todas las categorías de seguridad.
En todas las categorías principales de ciberseguridad, eWorkOrders Obtuvimos la calificación más alta. En resumen, este resultado refleja las rigurosas prácticas que hemos desarrollado, mantenido y mejorado continuamente.
La calificación de seguridad más alta de cualquier proveedor de CMMS.
eWorkOrders se ha ganado un Puntuación de seguridad de Bitsight: 780 sobre 820. — la puntuación más alta de cualquier proveedor de CMMS en la plataforma. Dado que Bitsight es el estándar independiente en el que confían aseguradoras, empresas de la lista Fortune 500, bancos y agencias gubernamentales en todo el mundo, esta puntuación refleja una postura de seguridad genuinamente evaluada, en lugar de una simple afirmación publicitaria.
Bitsight es el referente en medición independiente de la ciberseguridad. Por eso, cuando una aseguradora evalúa la cobertura, cuando un banco analiza a un proveedor o cuando una agencia gubernamental examina a un socio tecnológico, recurren a Bitsight. Como resultado, se ha convertido en la calificación de seguridad de terceros más confiable del mundo.
Cada calificación de Bitsight se basa completamente en datos observables externamente — Análisis objetivo y automatizado que se basa en más de 120 fuentes de todo el mundo. Al no haber autoinformes, cuestionarios ni sesgos, se obtiene una medición real del nivel de seguridad de una organización.
Piénsalo como una calificación crediticia para la ciberseguridad. Dado que la escala va de 300 a 820 y el promedio es 720, nuestro 780 se sitúa muy por encima del promedio, y es el más alto de cualquier proveedor de CMMS. Cabe reiterar que este veredicto proviene de un análisis independiente y objetivo, no de nuestra parte.
Preguntas frecuentes sobre la seguridad de los sistemas CMMS
Todo lo que necesitas saber sobre cómo eWorkOrders Protege tus datos de mantenimiento.
Tus datos merecen una protección de élite.
Únete a miles de organizaciones que confían eWorkOrders para que sus operaciones de mantenimiento sean seguras, fiables y estén siempre disponibles.


